2026-10-27 コメント投稿する ▼
片山さつき氏、GMO不正アクセスで金融機関に被害防止要請 手口と被害を解説
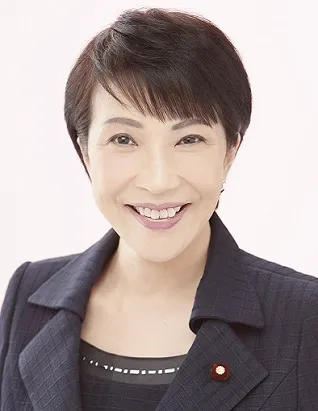
片山さつき氏(財務相兼金融担当相)は2026年10月27日、GMOの不正アクセスを巡り、被害拡大の防止措置など適切な対応を取るよう金融機関に要請したと明らかにしました。対象は「お名前.com デスクトップクラウド」で、影響を受けた可能性があるサーバーは26,739件です。不正プログラムの設置や顧客情報の持ち出し、取引口座での身に覚えのない取引が確認された一方、具体的な侵入経路やハッキングの手口は公表されていません。GMOは一律5,000円の見舞金や損失の補償、システムの作り直しを示しており、利用者にはパスワードの変更や二段階認証の設定が呼びかけられています。
片山さつき氏がGMOの不正アクセスで金融機関に要請
片山さつき氏(財務相兼金融担当相)は2026年10月27日の閣議後記者会見で、GMOインターネットグループへの不正アクセスを巡り、被害拡大の防止措置など適切な対応を取るよう金融機関に対して要請したと明らかにしました。GMOの不正アクセスは、インターネット上で取引ツールを使う利用者の口座にまで影響が及んでいるため、国が金融機関に直接動くよう求める事態になっています。
金融庁は、この要請に先立つ2026年10月9日にも、金融機関に向けて文書を公表していました。委託先を含むサイバーセキュリティ対策の点検や、事件が起きたときの対応態勢の確認などを求める内容です。2026年10月6日の会見では、大和証券の委託先への不正アクセスで約22万件の顧客情報が漏れた可能性があることも取り上げられました。今回の要請は、これらに続く2026年10月27日に示されました。
「国が金融機関に直接お願いするほどの事態なのだと、改めて怖くなりました」
報じられている範囲では、要請の趣旨は、被害拡大の防止措置など適切な対応を取ることです。要請の細かい中身までは、現時点で明らかになっていません。
GMOで起きた不正アクセスの経緯と被害の範囲
今回の不正アクセスの対象は、GMOインターネットグループのGMOインターネット株式会社が提供する「お名前.com デスクトップクラウド」です。インターネット上でパソコンの環境を借りて使うサービスで、サーバーの中には、取引ツールに保存された取引口座のログイン情報なども含まれていたと説明されています。
GMOの発表によると、2026年10月19日に顧客からの問い合わせを受けて調査を始め、2026年10月20日に第三者による不正なプログラムが設置されていることを確認しました。新規申し込みとコントロールパネルを止め、2026年10月21日午前4時には、被害を広げないために全プランのサーバーを順次停止しています。2026年10月21日以降は、取引口座で身に覚えのない操作があったという報告が顧客から寄せられ、2026年10月22日に警察へ相談しました。
影響を受けた可能性があるサーバーは26,739件です。これは人数ではなくサーバーの数で、被害にあった顧客の数や被害の総額は公表されていません。クレジットカード情報などの決済情報は、このサーバー上では保持していなかったとされています。一方で、2026年10月24日の第4報では、顧客の情報が外部に持ち出された事実を確認したと説明しました。
「サーバーを借りていただけなのに、自分のお金が勝手に動かされたらと思うと夜も眠れません」
GMOは緊急の対応として、主要な取引所や証券会社にアクセスの遮断や監視を要請し、ログインしたままになっている接続をすべて強制的に切りました。影響を受けたシステムのネットワークも止めています。取引口座での不正な取引は、一部の顧客から報告が出ています。
GMOの不正アクセスで公表されたハッキングの手口
多くの方が気になるのは、どうやって侵入されたのか、つまりハッキングの手口でしょう。結論から言うと、具体的な侵入経路は、2026年10月27日時点で公表されていません。GMOは第2報で「侵入経路と影響範囲の調査を進めている」と説明しており、第4報でも、侵入の方法や弱点の中身は示されていません。
公表されているのは、システムにセキュリティ上の問題があったこと、そして第三者によって不正なプログラムがサーバーに設置されたことです。不正なプログラムとは、一般に、持ち主の知らないところで仕込まれる悪意のあるソフトを指します。今回の不正プログラムの種類や働きは、明らかにされていません。
確認された事実を順に並べると、2026年10月20日に不正プログラムの設置を確認し、2026年10月21日以降に取引口座での不正な操作の報告があり、2026年10月24日に顧客情報の持ち出しを確認した、という流れになります。ただし、それぞれがどのようにつながっていたのか、詳しい説明は示されていません。
GMOによると、攻撃者を名乗る者から金銭の要求がありました。応じなければ、取引口座への不正な操作を続けることや、情報の公開、顧客のパソコンへのランサムウェア攻撃を行うと脅されたといいます。ランサムウェアとは、パソコンのデータを使えなくして、元に戻す代わりに金銭を要求する悪質なソフトのことです。攻撃者側は国内外の多数の証券会社やFX会社の口座を操作していると主張していますが、会社が確認した数字ではありません。GMOは要求に応じない方針を示し、攻撃者が事実と異なる情報を公開する可能性があるとも注意を呼びかけています。
「手口がまだ分からないのが一番怖い。原因がはっきりしないままでは、安心して口座を使えません」
原因の調査は、セキュリティの専門会社とともに進められています。侵入経路などの詳しい内容は、調査結果の公表を待つ必要があります。国民の大切な資産に関わる事業者には、手口の公表と再発防止の徹底が求められます。
GMOの対応と利用者が今すぐ取るべき対策
GMOは2026年10月22日に警察へ相談し、通信記録などの証拠を提出して、刑事事件としての捜査を求めました。不正アクセスを受けた現在の基盤は再開せず、セキュリティの仕組みを根本から作り直すとしています。Windowsの環境を使い続けたい契約者には、独立したクラウド基盤の代替サービスへの移行を案内し、移行後の6か月間は無料にします。顧客の同意なしに移行することはありません。
補償については、現在サービスを利用している全ての顧客に、金銭的な被害の有無にかかわらず一律5,000円の見舞金を支払います。案内は2026年10月30日23時59分までに、登録メールアドレス宛てに届く予定です。さらに、不正アクセスが原因と会社が認めた取引で生じた損失は補償するとしています。ただし、市場の値動きによる損失や、得られたはずの利益は対象外です。申請方法などは2026年11月6日までに案内されます。
GMOは、能動的サイバー防御を含む政府関係機関への要請を進めていると説明し、本件を「発動第1号」にあたる事案と位置づけています。能動的サイバー防御とは、国が重大なサイバー攻撃を未然に防ぐため、攻撃の兆候を監視し、必要な対処を取る仕組みです。ただし、政府がこの位置づけを認めているかどうかは、現時点で確認できていません。国と民間が連携して、国民の資産と情報を守る体制づくりを急ぐことが欠かせません。
「民間会社だけに任せず、国がもっと前に出て守ってほしい。能動的サイバー防御を本当に使える形にしてほしいです」
利用者に求められる対策は、GMOの案内によると次のとおりです。取引ツールと取引口座のパスワードを、このサービスのサーバー以外の端末から変更し、その後ログオフします。取引履歴と残高を確認し、身に覚えのない取引があれば取引先の事業者に連絡します。取引先が二段階認証を提供している場合は、必ず設定してください。サーバー内に保管した認証情報も変更し、同じパスワードを他のサービスで使っている場合は、それも変更する必要があります。
便乗したフィッシングメールや不審な連絡にも注意が必要です。GMOは、メールや電話でパスワードやクレジットカード情報を尋ねることはないと明記しています。補償の手続きでも、パスワードや暗証番号を尋ねることはないとしています。
「同じパスワードを他でも使っていたので、今すぐ全部変えます。みなさんも使い回しだけはやめてください」
まとめ
- 片山さつき氏(財務相兼金融担当相)は2026年10月27日、GMOの不正アクセスを巡り、被害拡大の防止措置など適切な対応を金融機関に要請しました。
- 対象は「お名前.com デスクトップクラウド」で、影響の可能性があるサーバーは26,739件です。
- 具体的な侵入経路やハッキングの手口は、2026年10月27日時点で公表されていません。
- 公表されているのは、不正プログラムの設置、顧客情報の持ち出し、取引口座での身に覚えのない取引です。
- GMOは全顧客に一律5,000円の見舞金を支払い、不正アクセスが原因の実現損失を補償するとしています。
- 利用者は、サーバー以外の端末から取引口座のパスワードを変更し、取引履歴の確認と二段階認証の設定を行いましょう。
この活動はまだAIによる政策傾向の判定をしていません(次の評価で判定します)。 政策傾向を見る
この投稿の片山さつきの活動は、56点・活動偏差値53と評価されています。下記GOOD・BADボタンからあなたも評価してください。