2026-10-06 コメント投稿する ▼
木原長官「大変深刻」企業情報流出相次ぐ - サイバー攻撃対策急ぐ
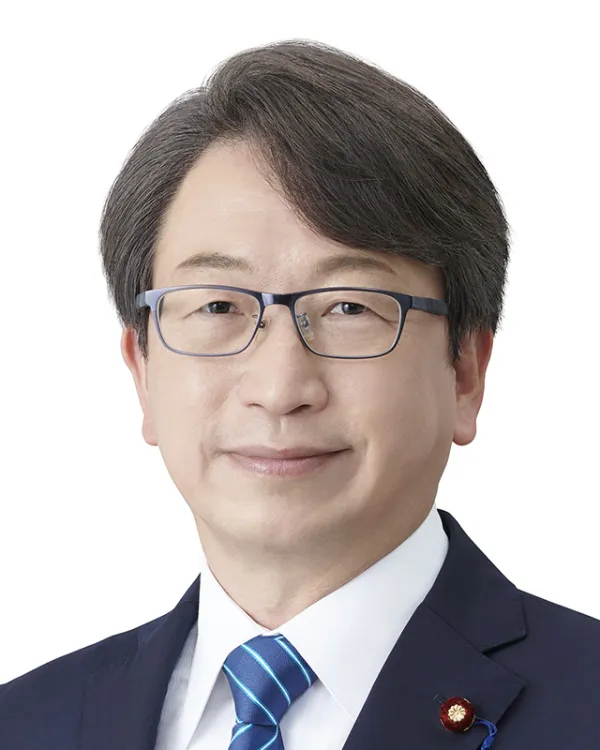
この事態に対し、木原稔官房長官は6日の記者会見で「大変深刻に受け止めている」と強い懸念を表明しました。 政府は、攻撃の手口分析や被害状況の全体像把握を急ぐとともに、国民に対し、パスワードの使い回しをやめ、多要素認証の設定や不審メールへの警戒を呼びかけています。 こうした状況を受け、木原官房長官は6日午後の記者会見で、相次ぐ企業の情報流出について「大変深刻に受け止めている」と強い危機感を示しました。
2026年、国内で企業を狙ったサイバー攻撃による顧客情報流出が後を絶ちません。この事態に対し、木原稔官房長官は6日の記者会見で「大変深刻に受け止めている」と強い懸念を表明しました。政府は、攻撃の手口分析や被害状況の全体像把握を急ぐとともに、国民に対し、パスワードの使い回しをやめ、多要素認証の設定や不審メールへの警戒を呼びかけています。
近年、社会のあらゆる場面でデジタルトランスフォーメーション(DX)が進む一方で、サイバー空間における脅威もまた、日常的なものとなっています。企業活動に不可欠なITシステムは、サイバー攻撃者にとって格好の標的となります。ひとたび侵入を許せば、機密情報や顧客の個人情報が漏洩するだけでなく、事業停止や甚大な経済的損失につながる恐れがあります。
ランサムウェア(身代金要求型ウイルス)による暗号化や、サプライチェーンのぜい弱性を突く攻撃など、その手口は日々巧妙化しています。国内の大手企業だけでなく、セキュリティ対策が十分でない中小企業も標的となるケースが増加しており、もはや対岸の火事ではないのです。
こうした状況を受け、木原官房長官は6日午後の記者会見で、相次ぐ企業の情報流出について「大変深刻に受け止めている」と強い危機感を示しました。政府として、関係省庁はもちろん、民間企業とも緊密に連携し、最新の状況把握に努める姿勢を強調した形です。
木原長官は、情報流出の全体像を正確に把握することの重要性を訴えました。そのために、サイバー攻撃の最新の手口や技術的な傾向を詳細に分析し、今後の対策に活かしていく考えを明らかにしました。具体的には、警察庁や総務省、経済産業省などの関係機関が連携を強化し、被害を受けた企業からの情報提供を促しながら、攻撃者の意図や手法、そして被害の範囲や深刻度について、迅速かつ的確な分析を進める方針です。
これは、被害の拡大を防ぎ、再発防止策を効果的に立案するための不可欠なステップと言えるでしょう。
長官が特に懸念を示したのは、流出した個人情報が悪用されることによる「二次被害」の発生です。氏名、住所、電話番号、メールアドレス、さらにはクレジットカード情報などが流出すれば、それらが悪質な業者に渡り、フィッシング詐欺や迷惑メールの増加、あるいはなりすましといった被害に直結する可能性があります。
例えば、流出したIDとパスワードが他のサービスでも使い回されていた場合、芋づる式に他のアカウントへ不正アクセスされる危険性も否定できません。こうした被害は、個人にとって計り知れない精神的、経済的な負担となり得るのです。
この深刻な状況に対し、木原長官は国民一人ひとりへの注意喚起も行いました。まず、安易なパスワードの使い回しは絶対に避けるべきだと指摘しました。複雑で推測されにくいパスワードを設定し、定期的に変更することの重要性を改めて強調しました。
さらに、IDとパスワードだけでなく、SMSや認証アプリなどを利用した「多要素認証」の設定を推奨しています。これにより、万が一パスワードが漏洩した場合でも、不正ログインを防ぐ効果が期待できます。また、差出人が不明なメールや、内容に心当たりのない添付ファイル、不審なリンクを含むメールは、安易に開かないよう注意を促しました。
これらの地道な対策を徹底することが、サイバー攻撃から身を守るための第一歩となるのです。企業側も、従業員に対するセキュリティ教育の強化や、最新のセキュリティソリューションの導入など、対策のレベルアップが急務と言えるでしょう。
サイバー攻撃が日常化する脅威
近年、社会のあらゆる場面でデジタルトランスフォーメーション(DX)が進む一方で、サイバー空間における脅威もまた、日常的なものとなっています。企業活動に不可欠なITシステムは、サイバー攻撃者にとって格好の標的となります。ひとたび侵入を許せば、機密情報や顧客の個人情報が漏洩するだけでなく、事業停止や甚大な経済的損失につながる恐れがあります。
ランサムウェア(身代金要求型ウイルス)による暗号化や、サプライチェーンのぜい弱性を突く攻撃など、その手口は日々巧妙化しています。国内の大手企業だけでなく、セキュリティ対策が十分でない中小企業も標的となるケースが増加しており、もはや対岸の火事ではないのです。
木原長官が流出事態に「大変深刻」と表明
こうした状況を受け、木原官房長官は6日午後の記者会見で、相次ぐ企業の情報流出について「大変深刻に受け止めている」と強い危機感を示しました。政府として、関係省庁はもちろん、民間企業とも緊密に連携し、最新の状況把握に努める姿勢を強調した形です。
被害実態の把握と手口分析を急ぐ
木原長官は、情報流出の全体像を正確に把握することの重要性を訴えました。そのために、サイバー攻撃の最新の手口や技術的な傾向を詳細に分析し、今後の対策に活かしていく考えを明らかにしました。具体的には、警察庁や総務省、経済産業省などの関係機関が連携を強化し、被害を受けた企業からの情報提供を促しながら、攻撃者の意図や手法、そして被害の範囲や深刻度について、迅速かつ的確な分析を進める方針です。
これは、被害の拡大を防ぎ、再発防止策を効果的に立案するための不可欠なステップと言えるでしょう。
二次被害の連鎖、個人にも迫るリスク
長官が特に懸念を示したのは、流出した個人情報が悪用されることによる「二次被害」の発生です。氏名、住所、電話番号、メールアドレス、さらにはクレジットカード情報などが流出すれば、それらが悪質な業者に渡り、フィッシング詐欺や迷惑メールの増加、あるいはなりすましといった被害に直結する可能性があります。
例えば、流出したIDとパスワードが他のサービスでも使い回されていた場合、芋づる式に他のアカウントへ不正アクセスされる危険性も否定できません。こうした被害は、個人にとって計り知れない精神的、経済的な負担となり得るのです。
国民一人ひとりの「防御意識」が鍵
この深刻な状況に対し、木原長官は国民一人ひとりへの注意喚起も行いました。まず、安易なパスワードの使い回しは絶対に避けるべきだと指摘しました。複雑で推測されにくいパスワードを設定し、定期的に変更することの重要性を改めて強調しました。
さらに、IDとパスワードだけでなく、SMSや認証アプリなどを利用した「多要素認証」の設定を推奨しています。これにより、万が一パスワードが漏洩した場合でも、不正ログインを防ぐ効果が期待できます。また、差出人が不明なメールや、内容に心当たりのない添付ファイル、不審なリンクを含むメールは、安易に開かないよう注意を促しました。
これらの地道な対策を徹底することが、サイバー攻撃から身を守るための第一歩となるのです。企業側も、従業員に対するセキュリティ教育の強化や、最新のセキュリティソリューションの導入など、対策のレベルアップが急務と言えるでしょう。
まとめ
- 木原官房長官は、相次ぐ企業の情報流出を「大変深刻」と受け止めていることを表明した。
- 政府は、サイバー攻撃の手口分析や被害状況の把握を急ぐ方針である。
- 流出した個人情報が悪用され、二次被害につながる恐れがあると指摘された。
- 国民に対し、パスワードの使い回しをやめ、多要素認証の設定、不審メールへの注意を呼びかけた。
- サイバー攻撃の巧妙化・日常化が進む中、企業・個人双方での対策強化が急務となっている。
この投稿の木原稔の活動は、47点・活動偏差値52と評価されています。下記GOOD・BADボタンからあなたも評価してください。